AI se v bankách šíří rychleji než zabezpečení. Mohou nová rizika ohrozit akcie?
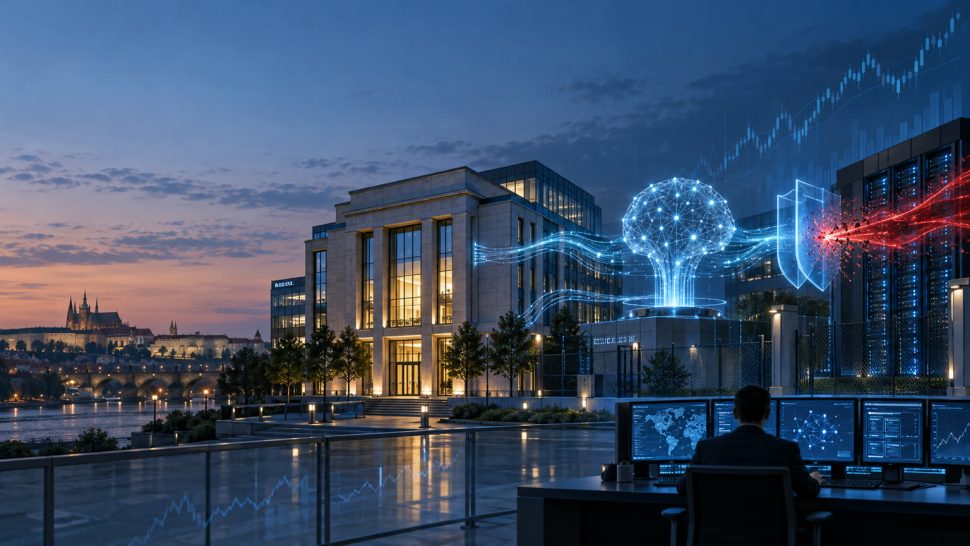
Americké a evropské bankovní úřady zpřísňují kontrolu umělé inteligence v bankách. Podle agentury Reuters zjišťují, zda banky dokážou sledovat rozhodování AI, udržet autonomní systémy pod lidskou kontrolou a v případě problému je rychle vypnout. Dalším tématem jsou kybernetické útoky, při kterých může AI útočníkům pomoci jednat rychleji a ve větším rozsahu.
Regulátoři zatím nepředstavili jednotný balík nových pravidel. Prověřují však, jestli zabezpečení bank drží krok s nástroji, které banky zavádějí. Podle Reuters požaduje Evropská centrální banka, aby banky do konce října připravily plány ochrany proti kybernetickým hrozbám využívajícím AI.
Když AI neodpovídá, ale jedná
Běžný chatbot čeká na otázku a připraví odpověď. Autonomní AI agent může dostat úkol a následně sám vykonat několik kroků. Může načíst data, porovnat je, vybrat další postup a spustit určitou akci.
V bance může AI pomáhat při odhalování podvodů, vyhodnocování úvěrů, obsluze klientů nebo kontrole plateb. Banka díky tomu zvládne rychleji zpracovat velké množství údajů. Stejná schopnost ale vytváří problém, pokud systém udělá chybu, dostane špatné zadání nebo jej převezme útočník.
Chyba chatbota může skončit nesprávnou odpovědí. Chyba agenta napojeného na bankovní systémy může zablokovat účty, zastavit platby nebo provést sérii rozhodnutí dříve, než si člověk všimne, že je něco špatně.
Regulátoři chtějí vidět brzdu i záznam rozhodnutí
Americký Federální rezervní systém a další dohledové úřady podle Reuters prověřují, zda banky své AI systémy skutečně ovládají. Nestačí, že model při testování dosahuje dobrých výsledků. Banka musí poznat, co systém udělal, proč k rozhodnutí dospěl a kdo za jeho použití odpovídá.
Součástí kontroly má být možnost AI rychle zastavit. V praxi jde o obdobu nouzového vypínače. Důležitý je také záznam jednotlivých kroků, aby bylo možné chybu zpětně dohledat. Pokud model funguje jako nepřehledná černá skříňka, banka jen obtížně prokáže, že rozhodnutí nebylo chybné nebo diskriminační.
Na problém s vysvětlitelností upozorňuje také Banka pro mezinárodní platby. Podle její analýzy jsou složité modely obtížně kontrolovatelné a dostupné metody vysvětlování mohou poskytovat nepřesné nebo nestabilní výsledky. Použití modelu od externího dodavatele situaci dále komplikuje, protože banka nemusí mít přístup ke všem informacím o jeho fungování.
AI pomáhá i útočníkům
Evropská centrální banka a Bank of England se podle Reuters soustředí také na schopnost bank obnovit provoz po kybernetickém útoku. AI může útočníkům pomoci připravovat přesvědčivější podvodné zprávy, rychle hledat slabá místa nebo automaticky měnit způsob útoku podle reakce obrany.
Financial Stability Board, mezinárodní organizace sledující rizika finančního systému, už v roce 2024 označil za hlavní slabiny spojené s AI kybernetické hrozby, špatně řízené modely a závislost finančních institucí na několika technologických dodavatelích.
Právě závislost na dodavatelích může z místního problému udělat problém větší. Pokud více bank používá stejnou cloudovou službu nebo stejný model, jeden výpadek může zasáhnout několik institucí současně. ECB v přehledu outsourcingu zveřejněném v roce 2025 uvedla, že 82 % sledovaných kritických funkcí zajišťovaných externími dodavateli bylo obtížné nebo nemožné rychle převést jinam.
Varování před příštími šesti měsíci
Reuters citoval vysoce postaveného evropského bankéře, podle kterého by během šesti měsíců mohlo dojít k vážnému narušení bankovnictví nebo finančních trhů. Nejde o oficiální prognózu ECB ani o oznámení konkrétního útoku. Výrok ukazuje, jak naléhavě část bankovního sektoru současné riziko vnímá.
Takto krátký časový odhad nelze brát jako jistotu. Kybernetické útoky se předpovídají obtížně a veřejnost obvykle nezná podrobnosti o zranitelnostech jednotlivých bank. Pro investory je ale podstatné, že se téma přesouvá z obecných debat o AI do běžného bankovního dohledu.
Co by přísnější kontrola znamenala pro bankovní akcie
Samotné prověřování bank nemusí s cenami jejich akcií výrazně pohnout. Zvyšuje však pravděpodobnost dalších výdajů. Banky budou potřebovat více peněz na kybernetickou ochranu, testování modelů, záložní systémy a zaměstnance, kteří rozumějí bankovnictví i AI.
Vyšší náklady mohou část očekávaných úspor z automatizace oddálit. Investoři dosud často vnímají AI jako způsob, jak zrychlit práci a omezit provozní výdaje. Pokud bude nutné každý nový systém dlouho testovat a průběžně kontrolovat, úspory se projeví později.
Mnohem silnější reakci by pravděpodobně vyvolal skutečný útok nebo dlouhý výpadek. Banka by mohla nést náklady na obnovu provozu, náhrady klientům a případné pokuty. Poškození pověsti může vést k odchodu klientů. U velké banky by se investoři zároveň ptali, zda stejnou slabinu nemají i další instituce.
Dopad by nebyl pro všechny banky stejný. Banka se starými informačními systémy a vysokou závislostí na jednom dodavateli může být zranitelnější. Instituce, která umí doložit fungování svých modelů a rychle obnovit provoz, může naopak získat důvěru klientů i investorů.
AI akcie mohou reagovat dvěma směry
Přísnější bankovní dohled může zpomalit prodej některých AI nástrojů do regulovaných odvětví. Dodavatelé budou muset prokazovat, že jejich modely lze kontrolovat, auditovat a bezpečně vypnout. To zvýší náklady na vývoj a může prodloužit zavádění nových produktů.
Negativní dopad by mohl pocítit dodavatel, jehož systém by stál za velkým výpadkem nebo únikem dat. V takovém případě by investoři neřešili pouze ztrátu jedné zakázky. Zkoumali by také možné žaloby, odpovědnost za škodu a riziko, že stejný produkt používají další banky.
Část technologického trhu ale může na větších nárocích bank vydělat. Banky budou nakupovat systémy pro kybernetickou ochranu, kontrolu AI, správu přístupů a obnovu dat. Více peněz může směřovat také k firmám, které pomáhají sledovat rozhodování modelů a uchovávat záznamy pro audit.
Zpráva o vyšším dohledu proto sama o sobě neznamená propad všech akcií spojených s AI. Může přesunout část investic od co nejrychlejší automatizace k bezpečnosti a kontrole. Pokud by však došlo k útoku na několik bank současně, tlak by se mohl rozšířit také na cloudové společnosti a velké dodavatele AI.
Co mohou investoři sledovat
U bank budou podstatné informace o výdajích na technologie, kybernetických incidentech a závislosti na externích dodavatelích. Pozornost si zaslouží i to, zda vedení banky umí popsat, kde AI používá a kdo její rozhodnutí kontroluje.
U technologických firem bude důležité, jaké záruky nabízejí regulovaným zákazníkům a zda dokážou nést náklady na bezpečnostní testy. Samotný růst tržeb z AI nemusí stačit, pokud produkt nelze bezpečně používat v bankách, zdravotnictví nebo energetice.
Prvním konkrétním termínem je konec října, kdy mají banky podle Reuters dodat ECB své plány proti kybernetickým hrozbám využívajícím AI. Z těchto požadavků může být zřejmější, kolik dalších investic do zabezpečení bude evropský bankovní sektor potřebovat.
Zdroje

 Dluhopisové výnosy nad 5 %: je to varování pro akcie?
Desetiletý americký výnos dosáhl 5,34 %, nejvíce od roku 2002. Co vysoká…
 Velký závod AI na burzu: Anthropic, OpenAI a sázka SB Energy na budoucí datacentra
Anthropic má Claude, OpenAI má ChatGPT. SB Energy nabízí lopaty a krumpáče…
 Ropa Brent překročila 100 dolarů. Co útoky Íránu znamenají pro Evropu a Česko
Ropa Brent překročila 100 dolarů za barel po nové výměně útoků mezi…